नई इन्फोस्टीलर मैलवेयर ‘वोल्टा’ में एआई का उपयोग, पीड़ितों की प्रोफ़ाइल बनाने का दावा
· GlobeWire Daily Editorial Desk · Source: www.wired.com
चित्र: Lily Hay Newman
साइबर सुरक्षा शोधकर्ताओं ने एक नए मैलवेयर ‘वोल्टा-ऑटोडॉक्सर’ (Volta-Autodoxer) की खोज की है, जो पारंपरिक डेटा चोरी के साथ-साथ आर्टिफिशियल इंटेलिजेंस (AI) का उपयोग करके पीड़ितों की जानकारी का विश्लेषण करने की क्षमता रखता है। सिस्को टालोस (Cisco Talos) के शोधकर्ताओं द्वारा साझा की गई रिपोर्ट के अनुसार, यह मैलवेयर संक्रमित उपकरणों से डेटा चुराने के बाद उसे एआई मॉडल के माध्यम से प्रोसेस करता है ताकि उच्च मूल्य वाले लक्ष्यों की पहचान की जा सके।
मैलवेयर की कार्यप्रणाली
रिपोर्ट के अनुसार, वोल्टा एक पारंपरिक इन्फोस्टीलर के रूप में काम करता है जो निम्नलिखित डेटा एकत्र कर सकता है:
- ब्राउज़र में सहेजे गए पासवर्ड और माइक्रोसॉफ्ट ओएथ (OAuth) टोकन
- कुकीज़, भुगतान कार्ड की जानकारी और क्रिप्टो वॉलेट सीड फ़्रेज़
- डिस्कोर्ड, टेलीग्राम, स्टीम और रोब्लॉक्स के सक्रिय सत्र
- जीमेल या अन्य केंद्रीय खातों के माध्यम से लोकेशन और आदतों की जानकारी
एआई का एकीकरण और विश्लेषण
डेटा एकत्र करने के बाद, यह मैलवेयर ओपनरोटर (OpenRouter) सेवा का उपयोग करके इसे एआई टूल को भेजता है। शोधकर्ताओं के अनुसार, यह मैलवेयर डिफ़ॉल्ट रूप से एंथ्रोपिक के क्लाउड मॉडल का उपयोग करता है, और इसमें सुरक्षा गार्डरेल्स से बचने के लिए अन्य एआई मॉडलों के विकल्प भी शामिल हैं। मैलवेयर के भीतर एक विस्तृत प्रॉम्प्ट का उपयोग किया जाता है, जो एआई को एक फोरेंसिक इंटेलिजेंस विश्लेषक की तरह काम करने का निर्देश देता है।
शोधकर्ताओं के निष्कर्ष और अनिश्चितताएं
- टालोस के शोधकर्ताओं ने CAIRN फ्रेमवर्क का उपयोग करके इस मैलवेयर की पहचान की है।
- शोधकर्ताओं ने यह ट्रैक नहीं किया है कि यह मैलवेयर वर्तमान में वास्तविक दुनिया में सक्रिय रूप से उपयोग किया जा रहा है या नहीं।
- विश्लेषकों का मानना है कि यह टूल किसी विशेष समूह के बजाय अन्य हमलावरों को बेचने के लिए विकसित किया गया हो सकता है।
व्यावहारिक निहितार्थ और सत्यापन
इस तरह के मैलवेयर यह दर्शाते हैं कि साइबर अपराधी डेटा चोरी के बाद मैन्युअल विश्लेषण के बजाय एआई का उपयोग करके लक्ष्यों की प्राथमिकता तय करने लगे हैं। ऐसी सुरक्षा चेतावनियों की पुष्टि के लिए सिस्को टालोस या अन्य आधिकारिक साइबर सुरक्षा संगठनों की शोध रिपोर्टों की जाँच की जानी चाहिए।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 एआई युग में साइबर सुरक्षा: शुरुआती से बग्ग हंटर बनने की प्रक्रिया और चुनौतियाँ
 ब्लॉकचेन फर्म Chainalysis ने आंतरिक सिस्टम पर डेटा सेंध की दी जानकारी
 इवांटी कनेक्ट सिक्योर की कमियों पर साइबर सुरक्षा एजेंसी की चेतावनी
 क्लाउडफ़्लेर ने तृतीय तिमाही में १८.२ मिलियन नेटवर्क‑लेयर DDoS हमले रोकें, 38 % वृद्धि
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 हाँगकाँग सिक्सर्स 2026 में भारत पर पाकिस्तान की जीत और सोशल मीडिया प्रतिक्रियाएँ
 ओपन-सोर्स प्रोजेक्ट मैनेजमेंट टूल 'इट्स ए प्लान' लॉन्च, एआई एजेंट करेंगे काम
 गोरखपुर: 12वीं के छात्र ने दिल्ली के व्यक्ति से ठगी में इस्तेमाल एपीके फाइल छह माह पहले बनाई थी
 केपटाउन में दक्षिण अफ्रीका ने श्रृंखला पर कब्जा जमाया, आईसीसी रैंकिंग में शीर्ष पर पहुंची
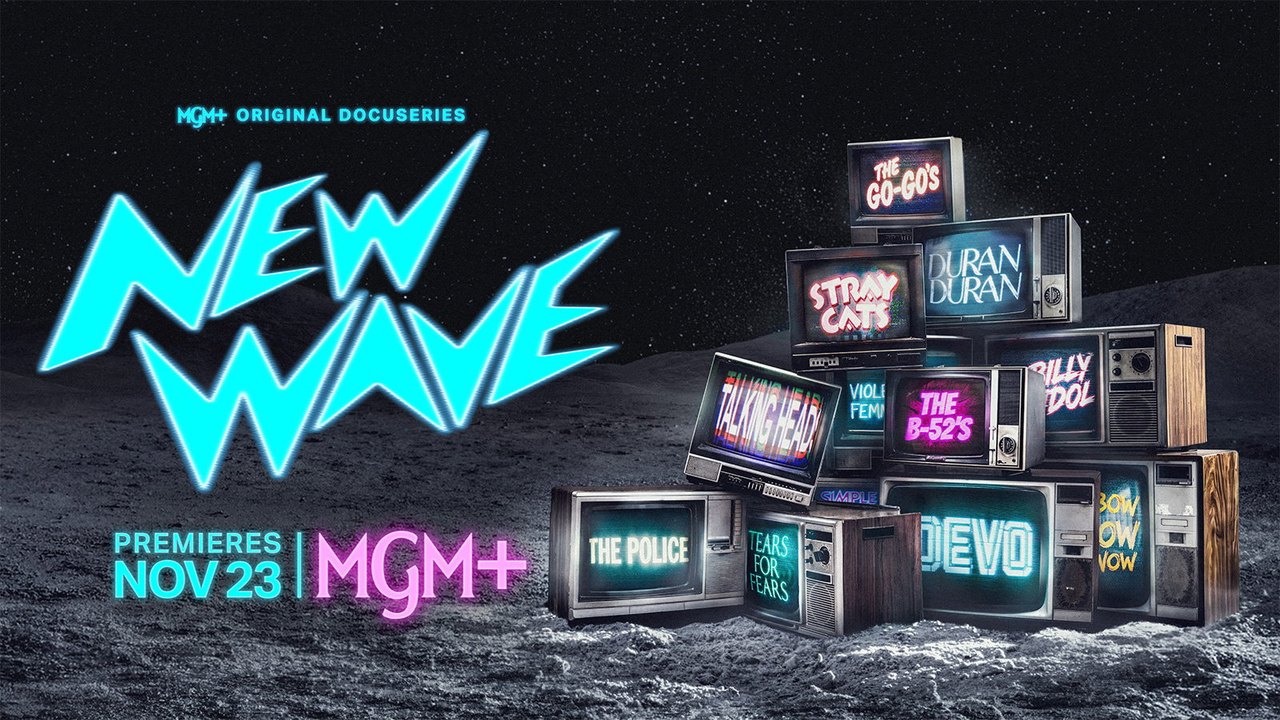 नई डॉक्यूमेंट्री सीरिज 'न्यू वेव' 1977 से 1987 के संगीत सफर को करेगी बयां
 दक्षिण अफ्रीका ने ऑस्ट्रेलिया को पछाड़कर आईसीसी पुरुष टेस्ट रैंकिंग में हासिल किया शीर्ष स्थान