इवांटी कनेक्ट सिक्योर की कमियों पर साइबर सुरक्षा एजेंसी की चेतावनी
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
चित्र: The Hacker News
मुख्य बिंदु और हालिया अपडेट
यूएस साइबर सिक्योरिटी एंड इंफ्रास्ट्रक्चर सिक्योरिटी एजेंसी (CISA) ने शुक्रवार को इवांटी कनेक्ट सिक्योर (ICS) को प्रभावित करने वाली दो सुरक्षा कमियों को अपने नोन एक्सप्लॉइटेड वल्नरबिलिटीज (KEV) कैटलॉग में शामिल किया है। रिपोर्ट के अनुसार, इन कमियों का इस्तेमाल वास्तविक दुनिया में सक्रिय रूप से किया जा रहा था।
तकनीकी विवरण और कमियां
प्रकाशित जानकारी के अनुसार, इस मामले में शामिल मुख्य कमजोरियां निम्नलिखित हैं:
- CVE-2026-111357 (CVSS स्कोर: 8.8): यह एक महत्वपूर्ण फ़ंक्शन के लिए प्रमाणीकरण की कमी से जुड़ी कमजोरी है, जो स्थानीय स्तर पर प्रमाणित हमलावर को विशेषाधिकार बढ़ाने की अनुमति दे सकती है।
- CVE-2026-118527 (CVSS स्कोर: 4.3): यह अनुमानित संख्या या पहचानकर्ता उत्पन्न करने से जुड़ी कमजोरी है, जिसके तहत दूरस्थ प्रमाणित हमलावर डिस्क पर ज्ञात स्थान पर फाइलें अपलोड कर सकते हैं।
हमला करने का तरीका और प्रभाव
रिपोर्ट के मुताबिक, इन सुरक्षा बगों को एक एक्सप्लॉइट चेन का हिस्सा बताया गया है, जिसे सबसे पहले वोलेक्सिटी (Volexity) द्वारा प्रलेखित किया गया था। इस चेन में प्रमाणीकरण बायपास (CVE-2026-104935, CVSS स्कोर: 8.6) का भी उपयोग किया गया था, जिसे UTA0576 नामक एक अज्ञात थ्रेट एक्टर द्वारा हथियारबंद किया गया था।
विश्लेषण के अनुसार, इस एक्सप्लॉइट चेन ने प्रमाणीकरण बायपास, रिमोट कोड निष्पादन और विशेषाधिकार वृद्धि को जोड़कर बिना प्रमाणीकरण के रूट-स्तरीय कोड निष्पादन हासिल किया। अन्य हमलों के विपरीत, UTA0576 को क्रेडेंशियल निकालने, एक्टिव डायरेक्टरी मेटाडेटा एकत्र करने, होस्ट रिकॉनेसंस करने और व्यवस्थापक पासवर्ड तथा बिटलॉकर रिकवरी की तलाश करने के लिए इन कमियों का लाभ उठाते हुए देखा गया है।
कंपनी की प्रतिक्रिया और समाधान
इवांटी ने बताया कि वह विशेषाधिकार वृद्धि की कमजोरी के लिए फिक्स विकसित करने की प्रक्रिया में थी। कंपनी ने स्पष्ट किया कि नवीनतम रिलीज़ में उन सभी कमियों का समाधान कर दिया गया है जिनका श्रृंखला में उपयोग किया गया था।
व्यावहारिक निहितार्थ और सत्यापन
फेडरल सिविलियन एग्जीक्यूटिव ब्रांच (FCEB) की एजेंसियों को CVE-2026-111357 के लिए 2 नवंबर 2026 तक और CVE-2026-118527 के लिए 13 नवंबर 2026 तक आवश्यक फिक्स लागू करने का निर्देश दिया गया है। प्रभावित उपयोगकर्ताओं को सलाह दी जाती है कि वे आधिकारिक घोषणाओं और CISA या निर्माता के पोर्टल के माध्यम से सटीक पैच विवरण सत्यापित करें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 एआई युग में साइबर सुरक्षा: शुरुआती से बग्ग हंटर बनने की प्रक्रिया और चुनौतियाँ
 ब्लॉकचेन फर्म Chainalysis ने आंतरिक सिस्टम पर डेटा सेंध की दी जानकारी
 नई इन्फोस्टीलर मैलवेयर ‘वोल्टा’ में एआई का उपयोग, पीड़ितों की प्रोफ़ाइल बनाने का दावा
 क्लाउडफ़्लेर ने तृतीय तिमाही में १८.२ मिलियन नेटवर्क‑लेयर DDoS हमले रोकें, 38 % वृद्धि
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 हाँगकाँग सिक्सर्स 2026 में भारत पर पाकिस्तान की जीत और सोशल मीडिया प्रतिक्रियाएँ
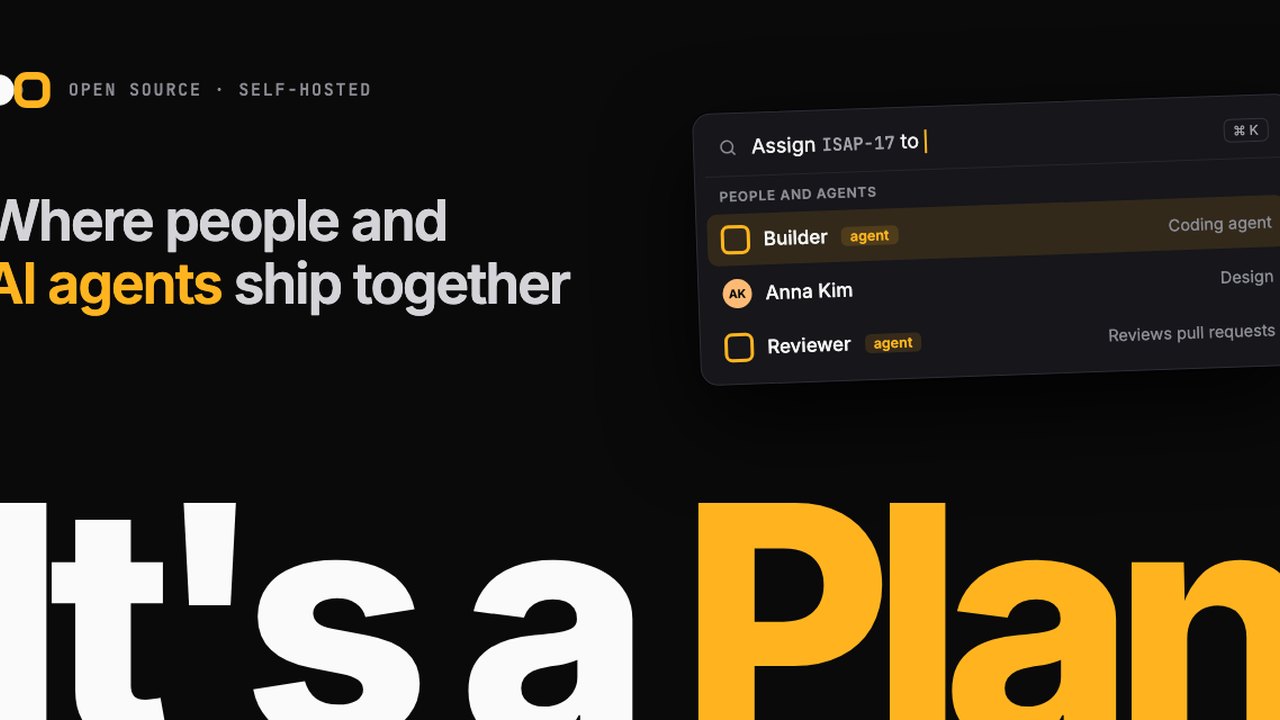 ओपन-सोर्स प्रोजेक्ट मैनेजमेंट टूल 'इट्स ए प्लान' लॉन्च, एआई एजेंट करेंगे काम
 गोरखपुर: 12वीं के छात्र ने दिल्ली के व्यक्ति से ठगी में इस्तेमाल एपीके फाइल छह माह पहले बनाई थी
 केपटाउन में दक्षिण अफ्रीका ने श्रृंखला पर कब्जा जमाया, आईसीसी रैंकिंग में शीर्ष पर पहुंची
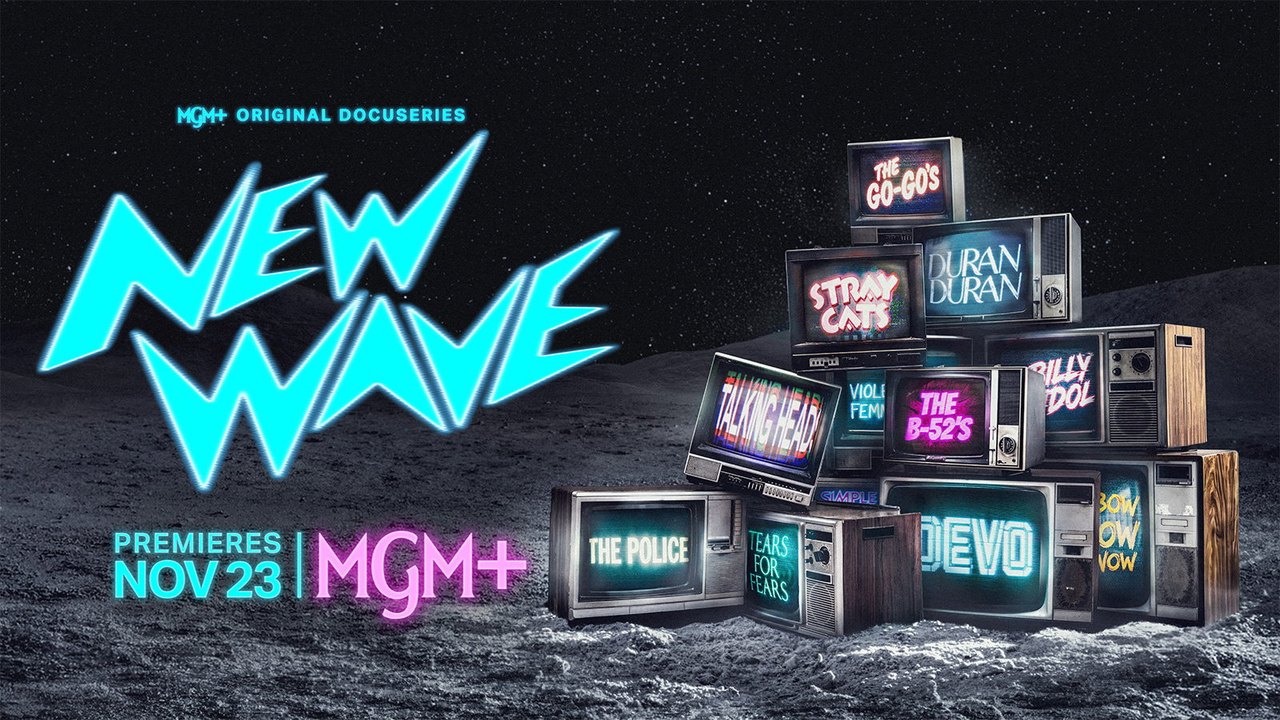 नई डॉक्यूमेंट्री सीरिज 'न्यू वेव' 1977 से 1987 के संगीत सफर को करेगी बयां
 दक्षिण अफ्रीका ने ऑस्ट्रेलिया को पछाड़कर आईसीसी पुरुष टेस्ट रैंकिंग में हासिल किया शीर्ष स्थान