UEFI फर्मवेयर में गंभीर सुरक्षा खामी: दुनिया भर के सर्वर खतरे में
· GlobeWire Daily Science Desk · Source: arstechnica.com
चित्र: arstechnica.com — Creative Commons
सुरक्षा जोखिम और प्रभाव
हाल ही में 'TianoCore EDK II' फर्मवेयर में 'CVE-2026-97631' नामक एक गंभीर सुरक्षा खामी (Severity 9.5/10) की पहचान की गई है। यह खामी उन अधिकांश सर्वरों को प्रभावित करती है जो बूट-अप के दौरान नेटवर्क बूट (PXE) का उपयोग करते हैं। शोधकर्ताओं के अनुसार, हमलावर स्थानीय नेटवर्क का उपयोग करके सर्वर के बूटिंग चरण में दुर्भावनापूर्ण कोड निष्पादित कर सकते हैं। यह समस्या उन उपकरणों के लिए है जो EDK2 कोडबेस का उपयोग करते हैं।
उपयोगकर्ताओं के लिए सलाह
यह खामी उन सर्वरों को प्रभावित करती है जो स्थानीय नेटवर्क से बूट होते हैं; सामान्य घरेलू या छोटे कार्यालय के उपयोगकर्ताओं के लिए जोखिम कम है। प्रभावित संगठनों को अपने सर्वर निर्माता से फर्मवेयर अपडेट की जांच करनी चाहिए और यदि संभव हो तो अस्थायी रूप से नेटवर्क बूट सुविधा को अक्षम कर देना चाहिए। विस्तृत जानकारी के लिए आधिकारिक Ars Technica रिपोर्ट देखें: https://arstechnica.com/security/2026/10/code-execution-flaw-in-uefi-firmware-threatens-most-servers-on-planet-earth/
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 नासा का नियो सर्वेयर मिशन: अंतरिक्ष की चुनौतियों से निपटने के लिए तैयार है विशाल 'सनशेड'
 डेटा सेंटर्स का वैश्विक विस्तार और एआई बूम: पर्यावरण और ऊर्जा संकट पर नई बहस
 बोस्टन डायनेमिक्स के कर्मचारियों का विरोध: ICE को रोबोट कुत्तों की बिक्री पर उठा सवाल
 टेलीहेल्थ प्लेटफॉर्म Hims ने पुरुषों के लिए टेस्टोस्टेरोन रिप्लेसमेंट थेरेपी सेवा शुरू की
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
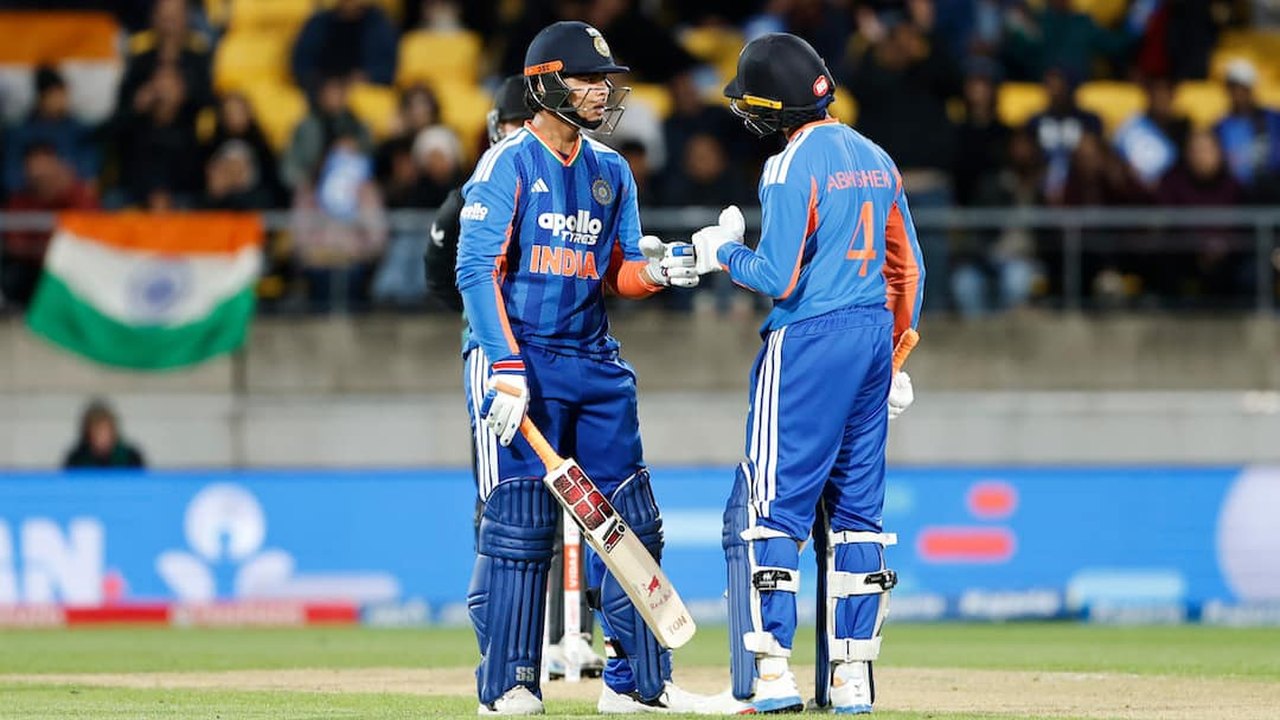 न्यूजीलैंड के खिलाफ टी20 अंतरराष्ट्रीय में भारत का ऐतिहासिक रिकॉर्ड, पावरप्ले में जड़े 118 रनडेटा सेंटर्स का वैश्विक विस्तार और एआई बूम: पर्यावरण और ऊर्जा संकट पर नई बहस
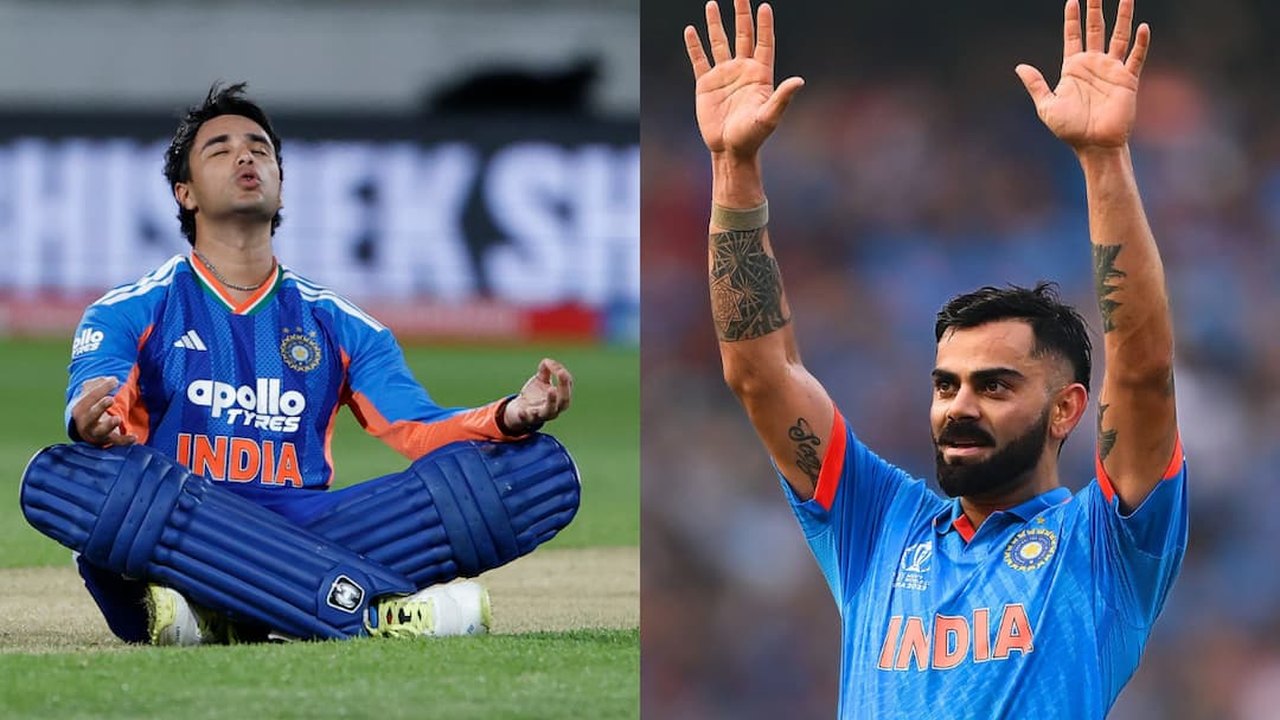 अभिषेक शर्मा ने रचा इतिहास: 35 गेंदों में शतक ठोक विराट कोहली और वॉर्नर को छोड़ा पीछे
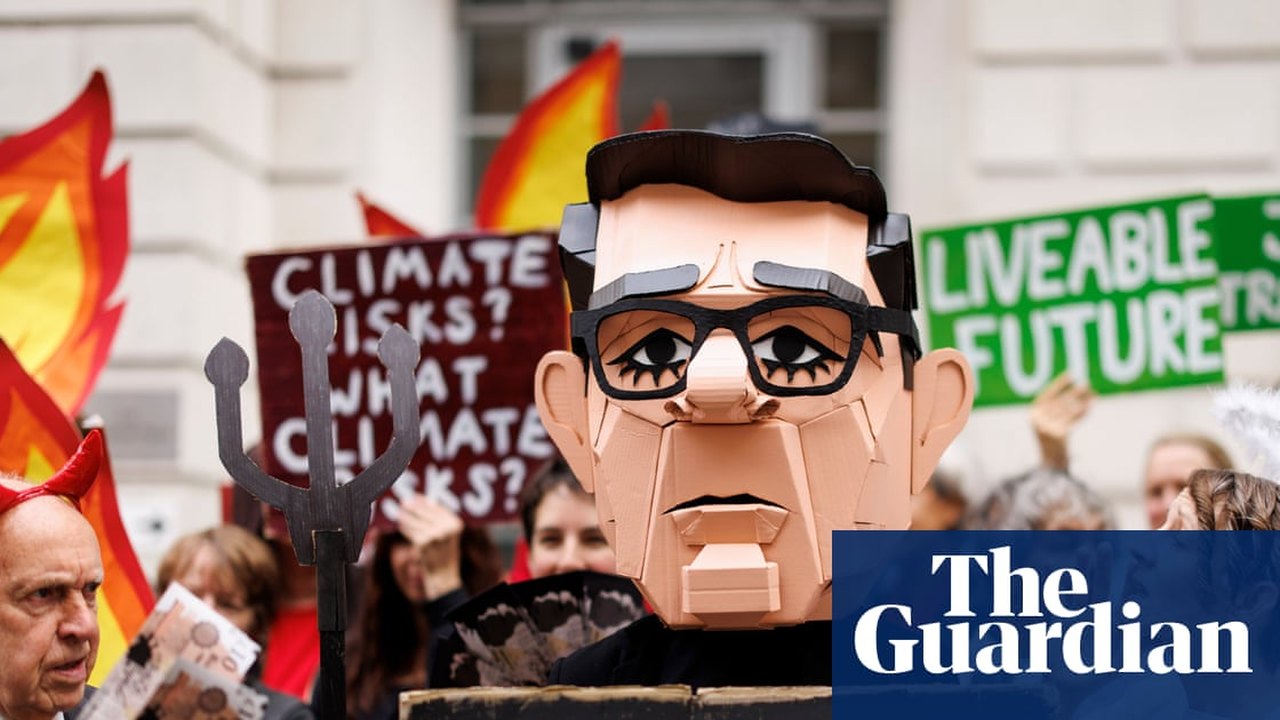 बर्नहम सरकार पर जलवायु नीति को लेकर दबाव, विशेषज्ञों ने दी चेतावनी
 ऑस्कर के लिए भारत की आधिकारिक प्रविष्टि ‘गोंधल’ का वैश्विक ट्रेलर जारी
 मल्टीपल मायलोमा के लिए भारत बायोटेक की नई पहल, 2028 तक कैंसर थेरेपी लाने की तैयारी