चैटजीपीटी के शेयर लिंक में मिली गंभीर सुरक्षा खामी, ओपनएआई ने आठ दिन में सुधारा
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
चित्र: The Hacker News — Creative Commons
सुरक्षा शोधकर्ताओं ने खोजी खामी
सिक्योरिटी फर्म पैरामीटर के शोधकर्ताओं ने चैटजीपीटी में एक ऐसी गंभीर सुरक्षा खामी का पता लगाया था, जिसके माध्यम से दुर्भावनापूर्ण शेयर लिंक के जरिए किसी यूजर के सत्र में हमलावर का कोड चलाया जा सकता था। इस खामी की मदद से निजी बातचीत तक पहुंच बनाई जा सकती थी। शोधकर्ताओं ने 18 अक्टूबर को ओपनएआई के बग बाउंटी प्रोग्राम के तहत इस समस्या की रिपोर्ट की थी, जिसके बाद कंपनी ने इसे सबसे गंभीर यानी पी1 श्रेणी में रखते हुए आठ दिनों के भीतर ठीक कर दिया।
इस तरह काम करता था हमला
यह खतरा एक सामान्य दिखने वाले चैटजीपीटी शेयर लिंक के जरिए काम करता था, जिसे ईमेल, चैट संदेश या सोशल मीडिया पोस्ट के माध्यम से भेजा जा सकता था। इस हमले के लिए पीड़ित को किसी प्रकार का सॉफ्टवेयर इंस्टॉल करने या किसी अन्य कार्य की आवश्यकता नहीं होती थी। शुरुआती संस्करण में पीड़ित को केवल चैटजीपीटी के प्रीव्यू बटन पर एक बार क्लिक करना होता था, जबकि बाद के संस्करण में इसे अपने आप खुलने के लिए सेट किया गया था।
एक बार लिंक खुलने पर हमलावर का कोड पीड़ित के सक्रिय सत्र में चैटजीपीटी की वास्तविक साइट जैसी पहुंच के साथ चल जाता था। इसके जरिए हालिया बातचीत की सूची देखने और बिना साझा किए गए निजी चैट को पढ़कर उसे एक बाहरी सर्वर पर भेजने की क्षमता हासिल की जा सकती थी। शोधकर्ताओं के अनुसार, यह कोड सीधे चैटजीपीटी के एपीआई का उपयोग करता था, जिससे पीड़ित के खाते पर विभिन्न कार्य करना संभव हो जाता था। हालांकि, यह पूरी प्रक्रिया एक नियंत्रित परीक्षण के तहत की गई थी और वास्तविक उपयोगकर्ताओं पर इसका कोई दुरुपयोग दर्ज नहीं किया गया है।
तकनीकी विवरण और बचाव
शोधकर्ताओं ने पाया कि यह समस्या चैटजीपीटी की कुछ विशिष्ट सुविधाओं के मेल खाने से उत्पन्न हुई थी। चैटजीपीटी के प्रीव्यू फीचर और मैथलाइव नामक मैथ लाइब्रेरी के बीच संवाद के दौरान फ्रेम सुरक्षा जांच में कमी के कारण अनधिकृत एचटीएमएल कोड मुख्य पृष्ठ तक पहुंच जाता था। ओपनएआई ने इस तकनीकी समस्या को सत्यापित करते हुए चैटजीपीटी के वेब फ्रंटएंड के दो संस्करणों में अपडेट जारी किया और 26 अक्टूबर तक इस सुरक्षा खामी को पूरी तरह से दूर कर दिया।
व्यावहारिक प्रभाव और पाठकों के लिए निर्देश
सामान्य उपयोगकर्ताओं को इस सुरक्षा सुधार के बाद किसी भी प्रकार की कार्रवाई करने, कुछ इंस्टॉल करने या पासवर्ड रीसेट करने की आवश्यकता नहीं है। ओपनएआई ने अपने सर्वर स्तर पर इस त्रुटि को ठीक कर दिया है। मूल घोषणा और तकनीकी विवरण को द हैकर न्यूज की वेबसाइट और संबंधित सुरक्षा रिपोर्ट पर सत्यापित किया जा सकता है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 गूगल, ओपनएआई और एंथ्रोपिक ने एआई स्क्रैपिंग नियंत्रण के लिए नए मानकों पर सहमति जताई
 एआई लेखन डिटेक्टरों की सटीकता और लेखकों के सामने आने वाली चुनौतियाँ
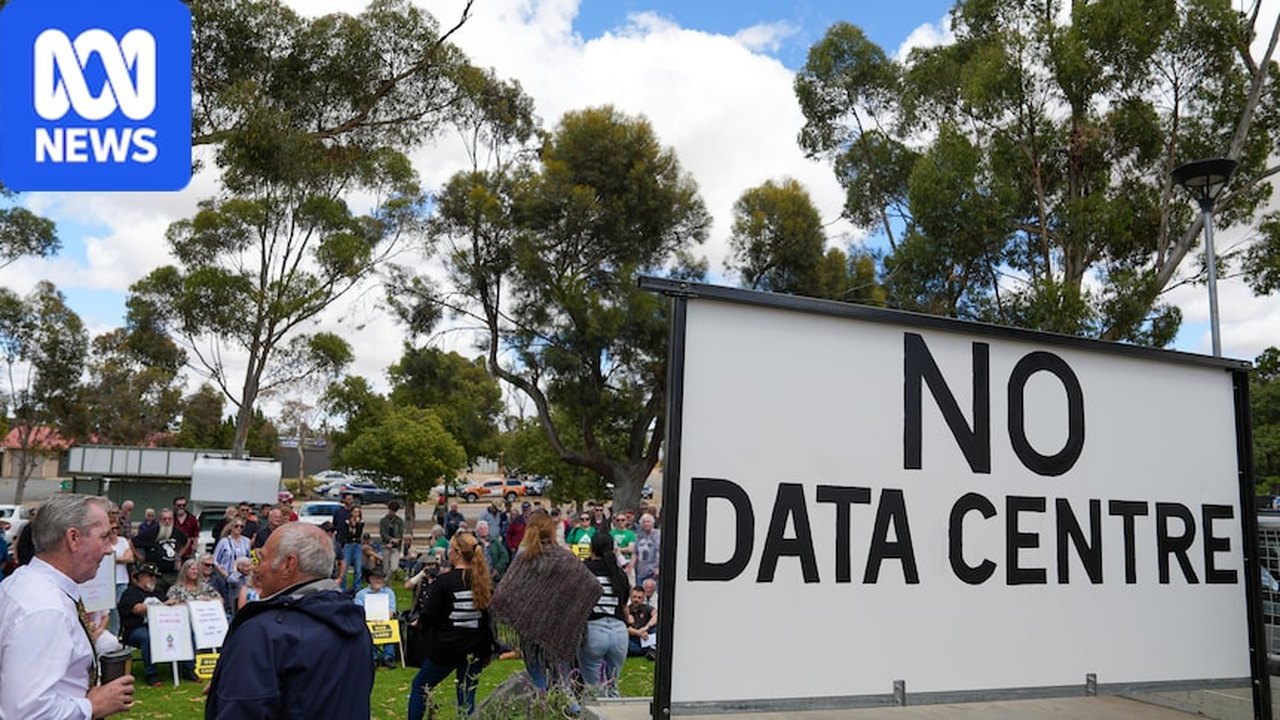 एडिलेड हिल्स में प्रस्तावित एआई डेटा सेंटर के खिलाफ स्थानीय लोगों का प्रदर्शन
 AI विक्रेताओं को ग्राहक डेटा साझा करने के पुराने नियम फिर से अपनाने पड़े
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 वेस्टइंडीज ने मीरपुर टेस्ट में बांग्लादेश को हराकर आईसीसी विश्व टेस्ट चैंपियनशिप श्रृंखला में 1-0 की बढ़त ली
 र Ravindra Jadeja के वनडे भविष्य पर पूर्व क्रिकेटरों की अलग-अलग राय
 48 घंटे बाद एंटीबायोटिक असर नहीं दिखे? कब डॉक्टर से संपर्क करें
 विशेषज्ञ ने फलस्तीन में संयुक्त राष्ट्र सुरक्षा बल की तत्काल तैनाती की मांग उठाई
 रेलवे भर्ती बोर्ड ने स्टेशन मास्टर भर्ती 2026 के लिए जारी की अधिसूचना
 एलआईसी एचएफएल अप्रेंटिस भर्ती 2026: 232 पदों के लिए आवेदन प्रक्रिया शुरू